Seguridad
Tus claves se quedan contigo
ArionPay está diseñado para que ni siquiera una intrusión completa en nuestros servidores pueda mover tu dinero. Esta página explica cómo, y dónde están los límites.
Cómo funciona
Siete capas, y ninguna necesita tus claves
Solo lectura por diseño
- Cuando creas una billetera, las 12 palabras secretas se generan en tu navegador y nunca se nos envían.
- Solo recibimos claves públicas extendidas. Pueden crear direcciones de recepción y leer saldos, pero no pueden firmar una transacción.
- El servidor rechaza cualquier solicitud que contenga una frase semilla o una clave privada.
Cada pago se asigna exactamente a una factura
- Los pagos van a la dirección principal de tu billetera, la que muestra tu app de billetera (Trust Wallet, MetaMask, Exodus…), y cada factura tiene su propio importe único. Dos facturas abiertas nunca comparten importe, y cada transferencia se contabiliza para una sola factura.
- Los pagos que llegaron a la dirección antes de que se mostrara la factura nunca cuentan para ella.
- El importe exacto se asigna automáticamente. Un importe dentro de tu tolerancia (1% de forma predeterminada; 0 para desactivarla) solo se asigna si llegó mientras la factura estaba abierta y ninguna otra factura impagada tiene un importe similar. Todo lo demás espera tu decisión, así que un pago antiguo, tardío o dudoso nunca se abona a otro cliente.
Cambios protegidos de la billetera de cobro
- Para añadir tu primera billetera hace falta un código de tu app de autenticación; funciona de inmediato.
- Para añadir o cambiar una billetera más adelante también hace falta un enlace de confirmación que se envía a tu correo electrónico.
- La nueva billetera se activa solo 24 horas después de que confirmes, y hasta entonces puedes cancelar el cambio.
Protección de la cuenta
- Inicio de sesión en dos pasos con una app de autenticación. Cada código funciona una sola vez.
- Cambiar una billetera, mostrar el secreto de API, cambiar los webhooks o marcar una factura como pagada requiere un código nuevo de tu app de autenticación, y siempre te envía un correo de seguridad.
- Cinco contraseñas incorrectas bloquean la cuenta durante 15 minutos.
Registro de auditoría que revela manipulaciones
- Cada pago, dirección, webhook y acción de la cuenta se escribe en un registro al que solo se pueden añadir entradas.
- Cada entrada está encadenada a la anterior, y un resumen firmado de cada día se guarda fuera de la base de datos.
- Cualquier cambio posterior en el registro sale a la luz al verificarlo, incluidos los cambios hechos por un administrador.
Datos y copias de seguridad
- Los datos personales, como el correo electrónico y las direcciones IP de los clientes, se almacenan cifrados, con las claves guardadas aparte de los datos.
- Las copias de seguridad se cifran con una clave que se guarda sin conexión, y las restauraciones se prueban.
- Los datos personales se anonimizan cuando termina su periodo de conservación; los registros de pagos se mantienen, sin los datos personales.
API y webhooks firmados
- Las solicitudes a la API se firman con HMAC-SHA256 sobre una marca de tiempo y el cuerpo; las solicitudes con más de 5 minutos de antigüedad se rechazan.
- Los webhooks se firman de la misma forma con un secreto distinto, para que tu servidor pueda comprobar de dónde vienen.
Pagos salientes
Solo tu billetera puede mover tu dinero
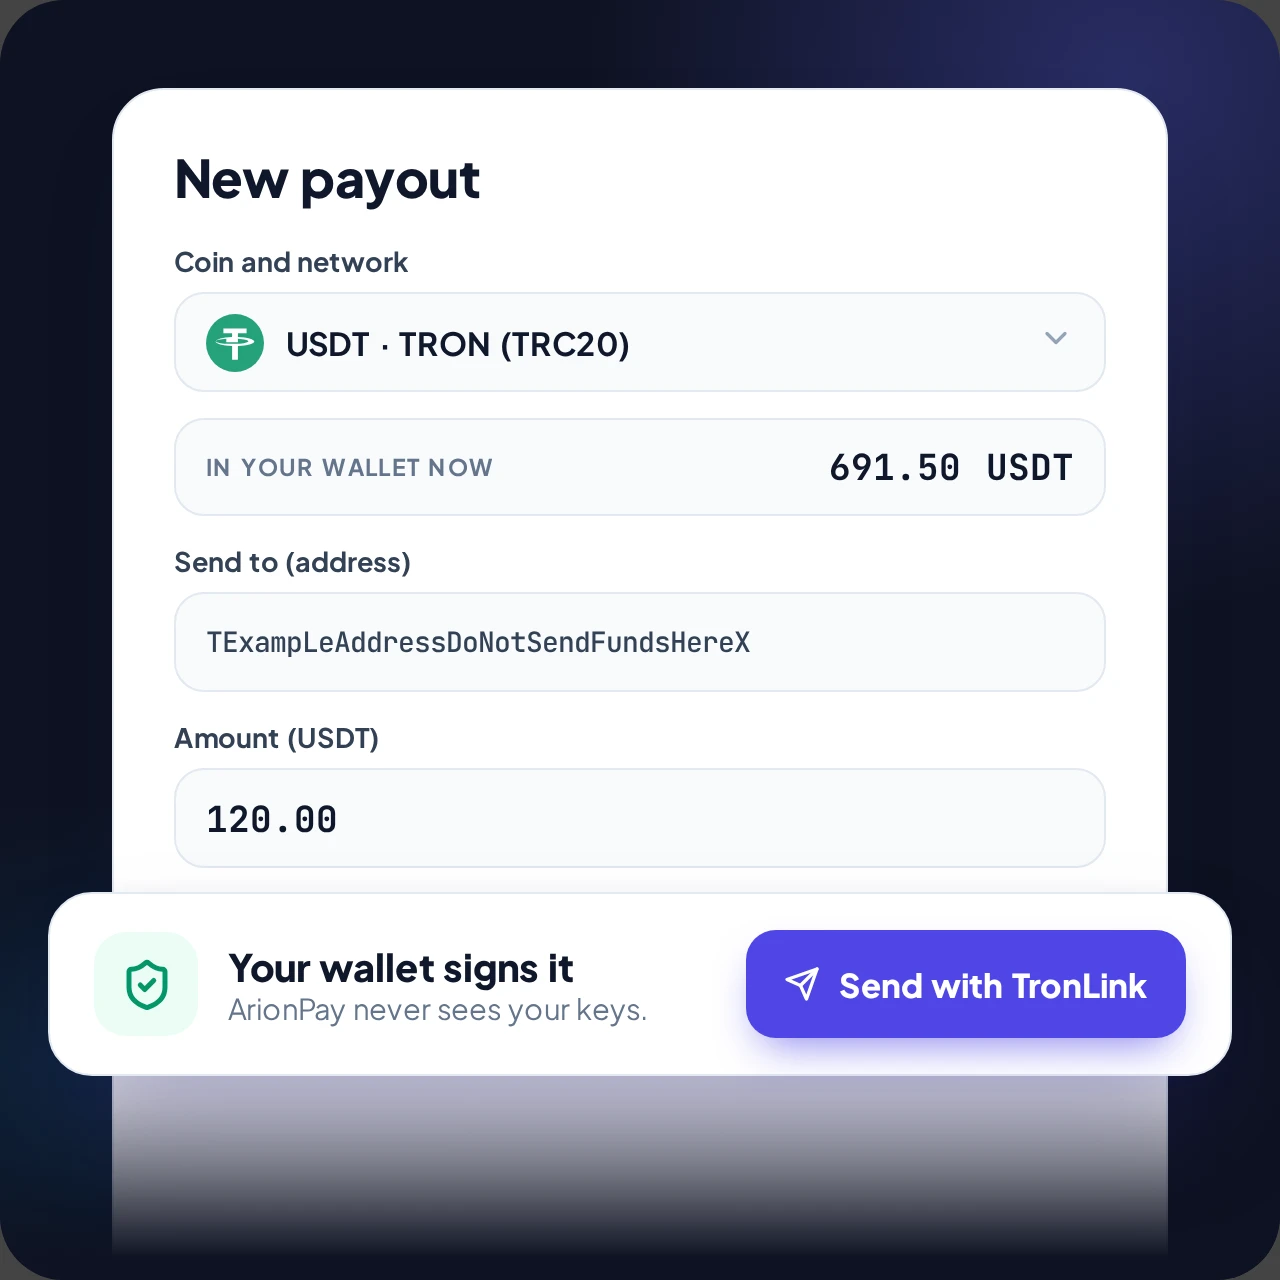
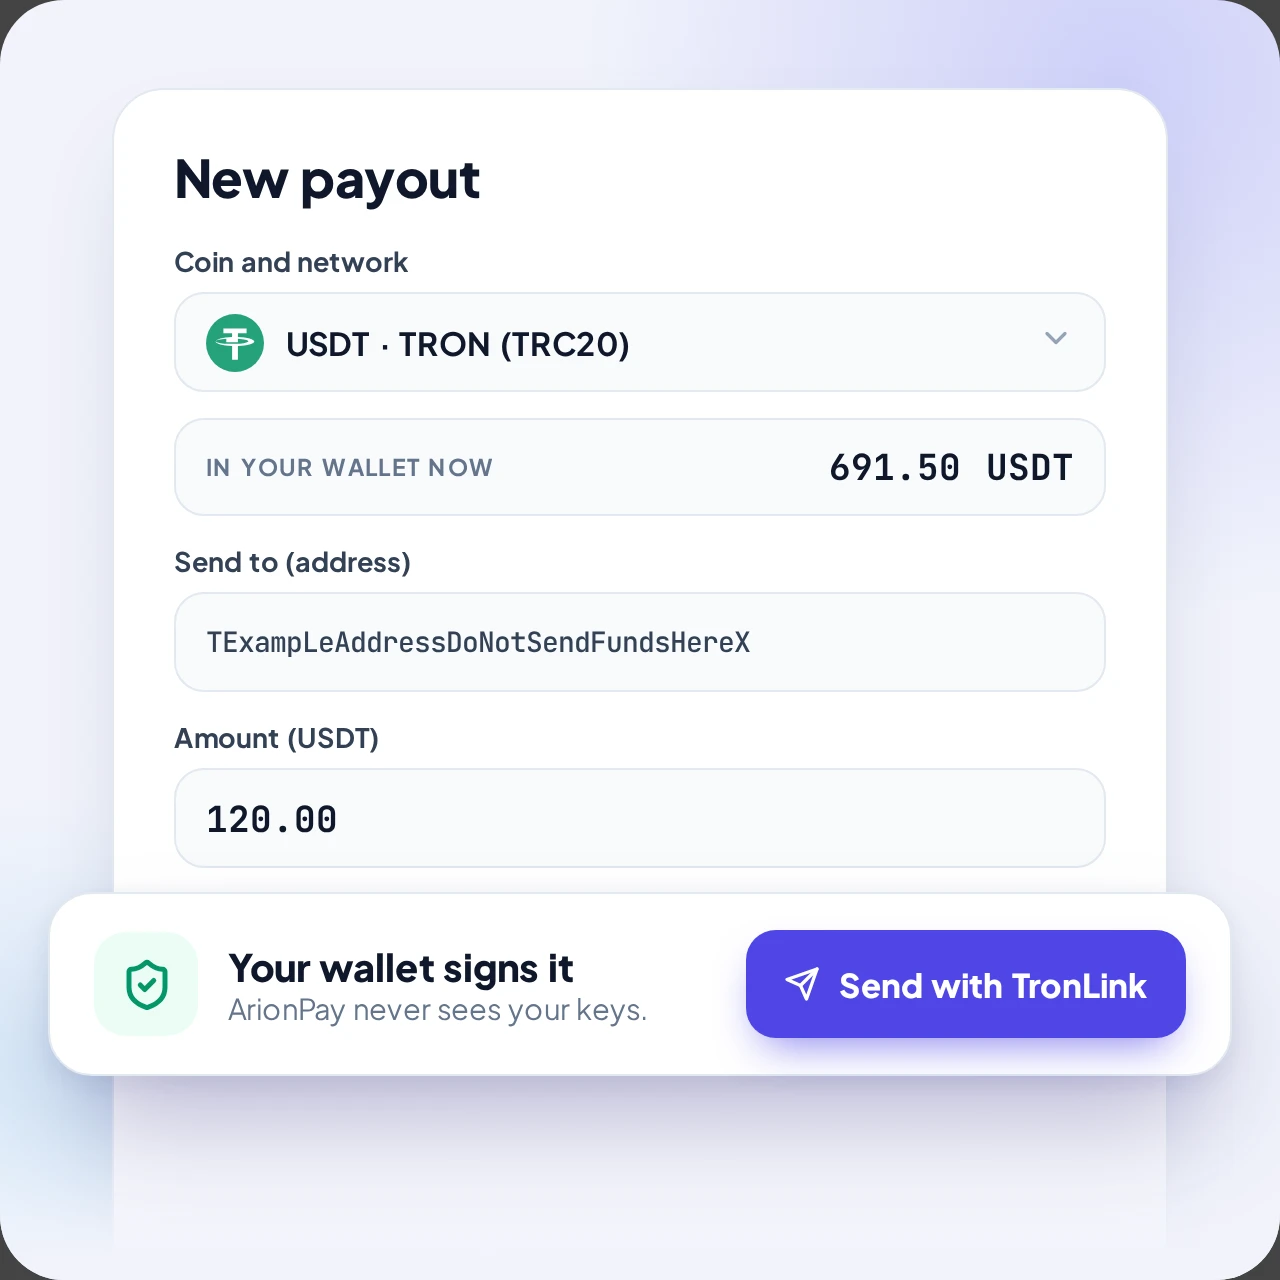
ArionPay solo guarda tu clave pública, y esta no puede gastar. Cuando envías un pago desde tu panel, lo firma tu propia billetera.
Cambiar la billetera a la que llegan tus pagos requiere un código de tu app de autenticación, y el cambio espera 24 horas.
Límites
Lo que ninguna pasarela puede proteger
- Tus 12 palabras secretas. Quien las tenga controla el dinero. Si las pierdes, nadie puede recuperarlas, ni siquiera nosotros. Guárdalas sin conexión.
- Congelación de stablecoins. Tether y Circle pueden congelar USDT y USDC a nivel del token. Eso ocurre al margen de cualquier pasarela.
- Pagos irreversibles. Un pago en blockchain no se puede revertir. Los reembolsos son pagos nuevos que envías tú.
- Phishing. Nunca te pediremos tus palabras secretas, ni por correo electrónico, ni por chat, ni por ningún otro medio.
¿Has encontrado un problema de seguridad?
Avísanos en privado antes de contárselo a nadie más y danos tiempo para corregirlo. Pagamos hasta $1000 por hallazgos reales. Reglas y recompensas por errores