仕組み
7つの保護層。どれもあなたの鍵を必要としません
設計上、監視専用
- ウォレットを作成すると、12個のシークレットワードはブラウザ内で生成され、当社に送信されることはありません。
- 当社が受け取るのは拡張公開鍵だけです。拡張公開鍵は受取用アドレスの作成と残高の読み取りはできますが、トランザクションに署名することはできません。
- サーバーは、シードフレーズや秘密鍵を含むリクエストをすべて拒否します。
すべての支払いを、ちょうど1件の請求書に照合
- 支払いは、ウォレットアプリ(Trust Wallet、MetaMask、Exodusなど)に表示されるウォレットのメインアドレスに届き、請求書ごとに固有の金額が設定されます。有効な請求書どうしで同じ金額になることはなく、各送金は1件の請求書にのみ計上されます。
- 請求書が表示される前にアドレスに届いた支払いが、その請求書の支払いとして計上されることはありません。
- 正確な金額は自動で照合されます。許容範囲内の金額(デフォルトは1%、0でオフ)は、請求書が有効な間に届き、かつ類似する金額の未払いの請求書が他にない場合にのみ照合されます。それ以外はすべてあなたの判断を待つため、古い支払い、遅れた支払い、不明確な支払いが別の顧客の分として計上されることはありません。
受取ウォレットの変更を保護
- 最初のウォレットの追加には認証アプリのコードが必要で、すぐに有効になります。
- 後からウォレットを追加・変更する場合は、メールで送信される確認リンクも必要です。
- 新しいウォレットは確認から24時間後に有効になり、それまでは変更をキャンセルできます。
アカウントの保護
- 認証アプリによる2要素ログイン。各コードは1回しか使えません。
- ウォレットの変更、APIシークレットの表示、Webhookの変更、請求書の支払い済み処理には、認証アプリの新しいコードが必要で、必ずセキュリティメールが送信されます。
- パスワードを5回間違えると、アカウントが15分間ロックされます。
改ざん検知可能な監査ログ
- すべての支払い、アドレス、Webhook、アカウント操作は、追記専用のログに書き込まれます。
- 各エントリは直前のエントリと連結され、毎日の署名付きの要約がデータベースの外部に保存されます。
- 管理者による変更も含め、ログに対する後からの変更は、検証時に明らかになります。
データとバックアップ
- 顧客のメールアドレスやIPアドレスなどの個人データは暗号化して保存され、鍵はデータとは別に保管されます。
- バックアップはオフラインで保管された鍵で暗号化され、復元のテストも行っています。
- 個人データは保存期間の終了後に匿名化されます。支払いの記録は、個人情報を除いた形で残ります。
署名付きAPIとWebhook
- APIリクエストは、タイムスタンプと本文に対するHMAC-SHA256で署名されます。作成から5分を超えたリクエストは拒否されます。
- Webhookも別のシークレットで同じように署名されるため、サーバーで送信元を確認できます。
送金
資金を動かせるのは、あなたのウォレットだけ
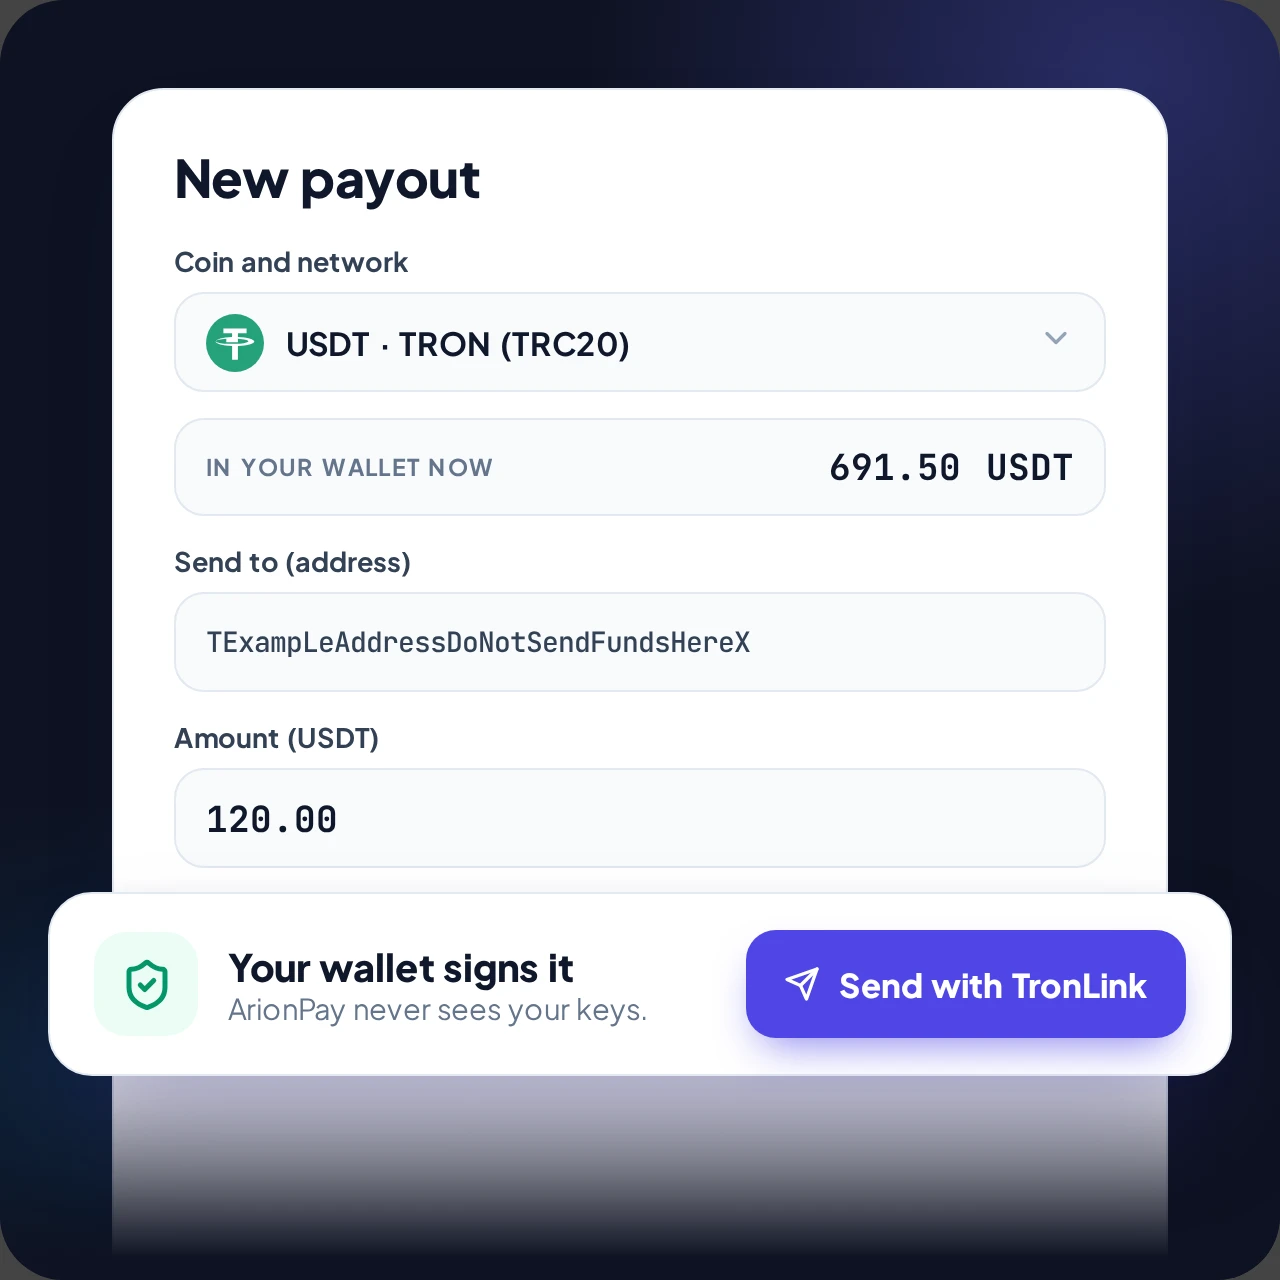
ArionPayが保存するのは公開鍵だけで、公開鍵では送金できません。ダッシュボードから送金する際は、あなた自身のウォレットが署名します。
支払いの受取ウォレットの変更には認証アプリのコードが必要で、変更は24時間後に反映されます。
限界
どのゲートウェイにも守れないもの
- 12個のシークレットワード。これを持つ人が資金を管理できます。紛失した場合、当社を含め誰も復元できません。オフラインで保管してください。
- ステーブルコインの凍結。TetherとCircleは、トークンのレベルでUSDTとUSDCを凍結できます。これはどのゲートウェイとも関係なく行われます。
- 取り消せない支払い。ブロックチェーン上の支払いは取り戻せません。返金は、あなたが送る新しい支払いです。
- フィッシング。当社が、メール、チャット、その他の手段でシークレットワードを尋ねることは決してありません。
セキュリティの問題を見つけましたか?
他の人に伝える前に、まず当社に非公開でお知らせいただき、修正の時間をください。実際の発見には最大$1,000をお支払いします。バグバウンティのルールと報奨金