Sécurité
Vos clés restent chez vous
ArionPay est conçu pour que même une intrusion complète sur nos serveurs ne puisse pas déplacer votre argent. Cette page explique comment, et où sont les limites.
Comment ça marche
Sept couches, dont aucune n’a besoin de vos clés
En lecture seule, par conception
- Quand vous créez un portefeuille, les 12 mots secrets sont générés dans votre navigateur et ne nous sont jamais envoyés.
- Nous ne recevons que des clés publiques étendues. Elles peuvent créer des adresses de réception et lire des soldes, mais pas signer une transaction.
- Le serveur refuse toute requête contenant une phrase de récupération ou une clé privée.
Chaque paiement associé à une seule facture
- Les paiements arrivent à l’adresse principale de votre portefeuille, celle qu’affiche votre appli (Trust Wallet, MetaMask, Exodus…), et chaque facture a son propre montant unique. Deux factures ouvertes n’ont jamais le même montant, et chaque transfert n’est compté que pour une seule facture.
- Les paiements arrivés à l’adresse avant l’affichage de la facture ne comptent jamais pour elle.
- Le montant exact est associé automatiquement. Un montant dans votre tolérance (1 % par défaut, 0 pour la désactiver) n’est associé que s’il est arrivé pendant que la facture était ouverte et qu’aucune autre facture impayée n’a un montant proche. Tout le reste attend votre décision : un paiement ancien, en retard ou ambigu n’est donc jamais crédité à un autre client.
Changements protégés du portefeuille de paiement
- L’ajout de votre premier portefeuille demande un code de votre application d’authentification ; il est actif immédiatement.
- Ajouter ou changer un portefeuille par la suite demande aussi un lien de confirmation envoyé à votre adresse e-mail.
- Le nouveau portefeuille ne devient actif que 24 heures après votre confirmation, et vous pouvez annuler le changement d’ici là.
Protection du compte
- Connexion à deux facteurs avec une application d’authentification. Chaque code ne sert qu’une fois.
- Changer de portefeuille, afficher le secret API, modifier les webhooks ou marquer une facture comme payée demande un nouveau code de votre application d’authentification, et vous envoie toujours un e-mail de sécurité.
- Cinq mots de passe erronés verrouillent le compte pendant 15 minutes.
Journal d’audit vérifiable
- Chaque paiement, adresse, webhook et action du compte est inscrit dans un journal en ajout seul.
- Chaque entrée est chaînée à la précédente, et un résumé signé de chaque journée est stocké en dehors de la base de données.
- Toute modification ultérieure du journal apparaît lors de sa vérification, y compris celles faites par un administrateur.
Données et sauvegardes
- Les données personnelles, comme l’e-mail des clients et les adresses IP, sont stockées chiffrées, avec des clés conservées à part des données.
- Les sauvegardes sont chiffrées avec une clé conservée hors ligne, et les restaurations sont testées.
- Les données personnelles sont anonymisées à la fin de leur durée de conservation ; les enregistrements de paiement restent, sans les informations personnelles.
API et webhooks signés
- Les requêtes API sont signées en HMAC-SHA256 sur un horodatage et le corps ; les requêtes de plus de 5 minutes sont refusées.
- Les webhooks sont signés de la même façon avec un secret distinct, pour que votre serveur puisse vérifier leur provenance.
Versements
Seul votre portefeuille peut déplacer votre argent
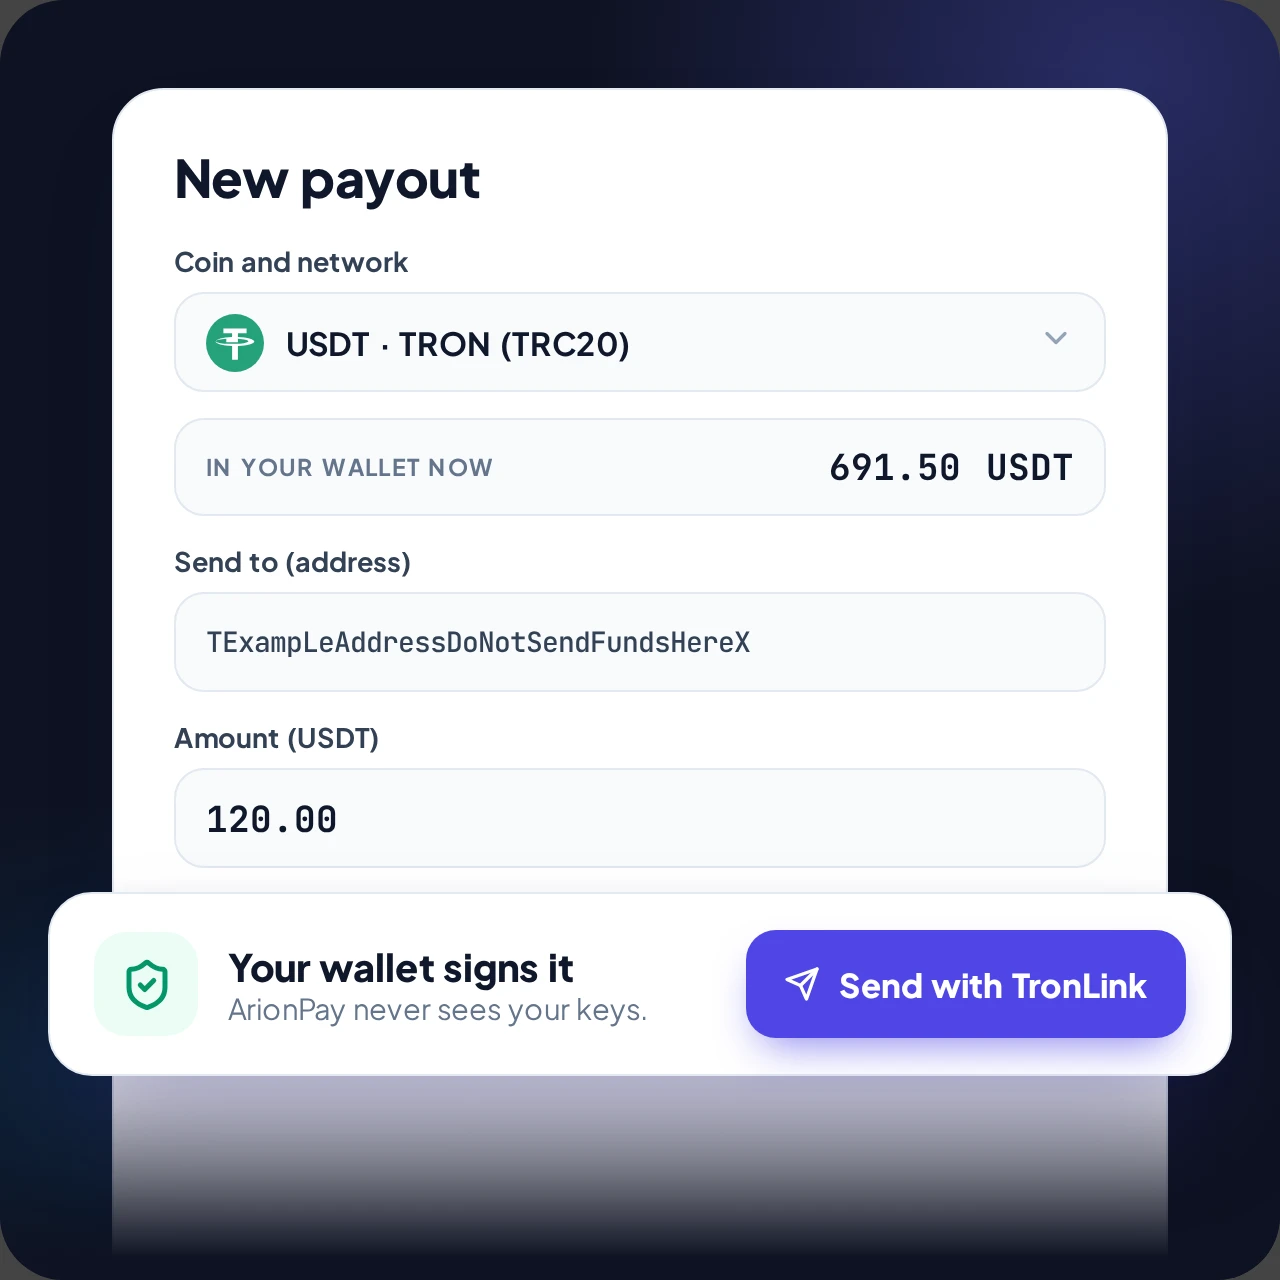
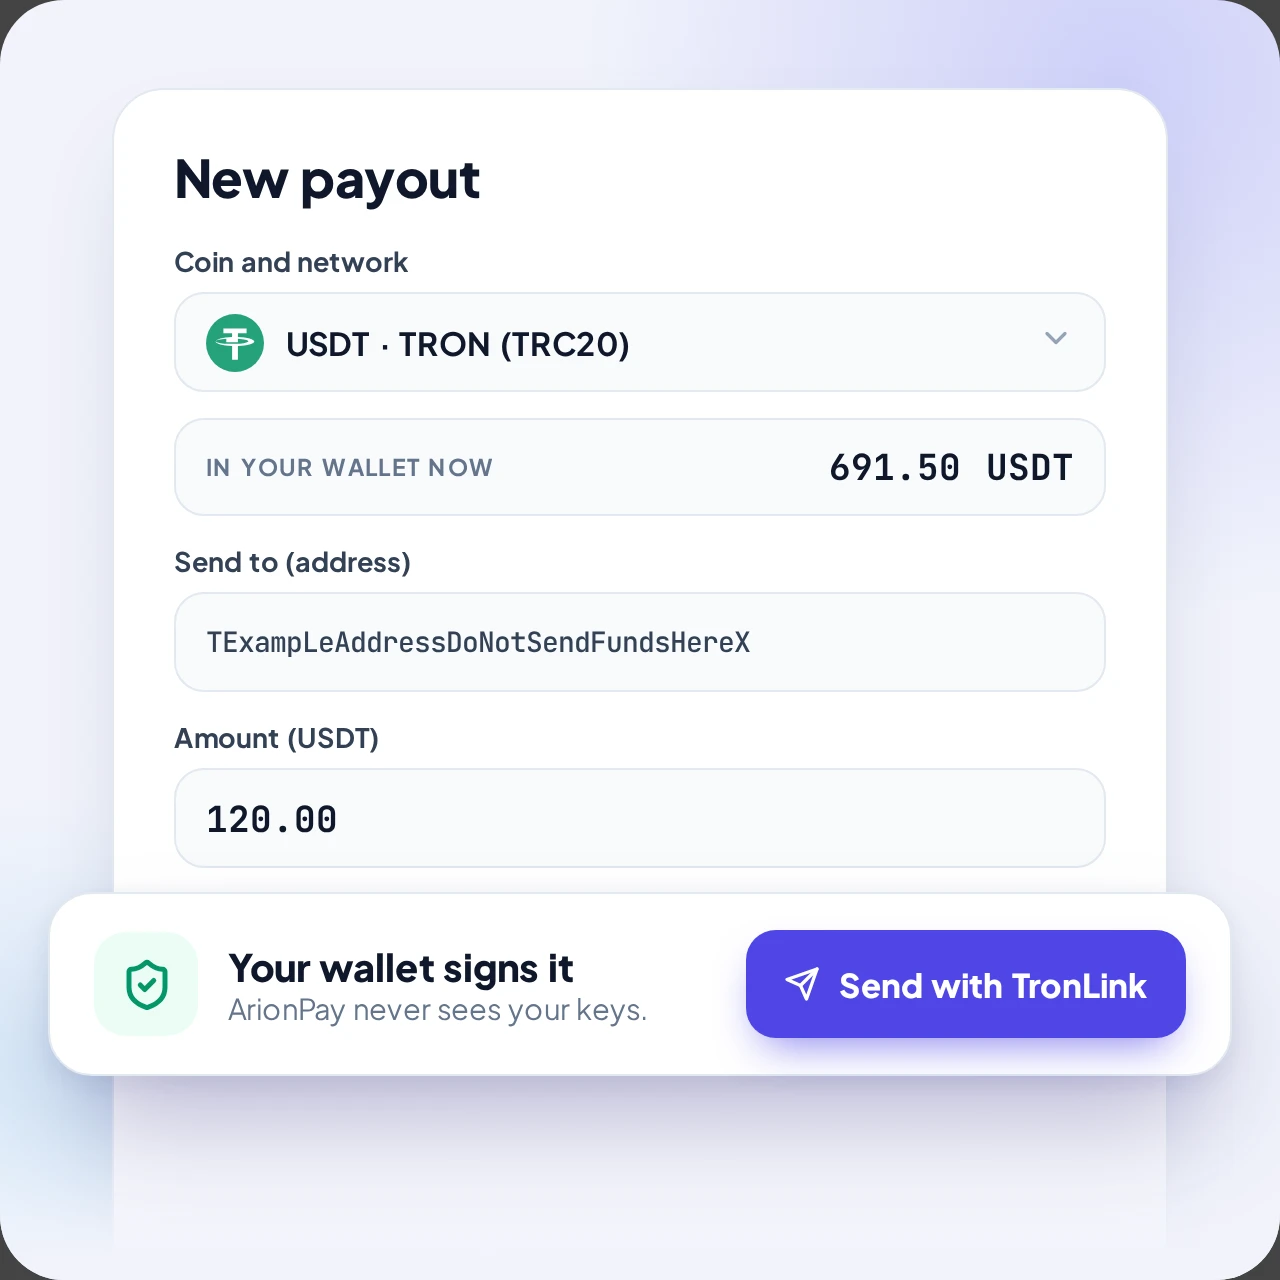
ArionPay ne stocke que votre clé publique, qui ne peut rien dépenser. Quand vous envoyez un versement depuis votre tableau de bord, c’est votre propre portefeuille qui le signe.
Changer le portefeuille qui reçoit vos paiements demande un code de votre application d’authentification, et le changement attend 24 heures.
Limites
Ce qu’aucune passerelle ne peut protéger
- Vos 12 mots secrets. Quiconque les possède contrôle l’argent. Si vous les perdez, personne ne peut les restaurer, nous non plus. Conservez-les hors ligne.
- Gel des stablecoins. Tether et Circle peuvent geler l’USDT et l’USDC au niveau du jeton. Cela se passe en dehors de toute passerelle.
- Paiements irréversibles. Un paiement blockchain ne peut pas être récupéré. Les remboursements sont de nouveaux paiements que vous envoyez.
- Hameçonnage. Nous ne vous demanderons jamais vos mots secrets, ni par e-mail, ni par messagerie, ni ailleurs.
Vous avez trouvé un problème de sécurité ?
Prévenez-nous en privé avant d’en parler à qui que ce soit, et laissez-nous le temps de corriger. Nous payons jusqu’à 1 000 $ pour les vraies découvertes. Règles et récompenses du bug bounty